Zespół NPROFIT · Opublikowano:
Strona firmy może działać bez zarzutu, a mimo to mieć otwarte furtki w ustawieniach poczty, WordPressa i serwera. Te ustawienia wpływają też na sprzedaż. Od 1 lutego 2024 roku Gmail wymaga od wszystkich nadawców uwierzytelnienia poczty, czyli potwierdzenia, że mail rzeczywiście pochodzi z domeny nadawcy.
Pocztę, certyfikat i nagłówki sprawdzisz sam darmowymi narzędziami, a wersję WordPressa i raport Google zobaczysz w swoich panelach.
W skrócie
- Rekordy SPF i DKIM pomagają Twoim mailom dotrzeć, a DMARC utrudnia podszywanie się pod firmę.
- Otwarty plik xmlrpc.php to ustawienie domyślne WordPressa, nie ślad włamania.
- WordPress oficjalnie wspiera tylko ostatnie wydanie główne, starsze nie mają gwarantowanych poprawek.
- Problem z bezpieczeństwem może dać ostrzeżenie przy stronie w wynikach Google i w przeglądarce.
Co pokazał nasz przegląd stron firm
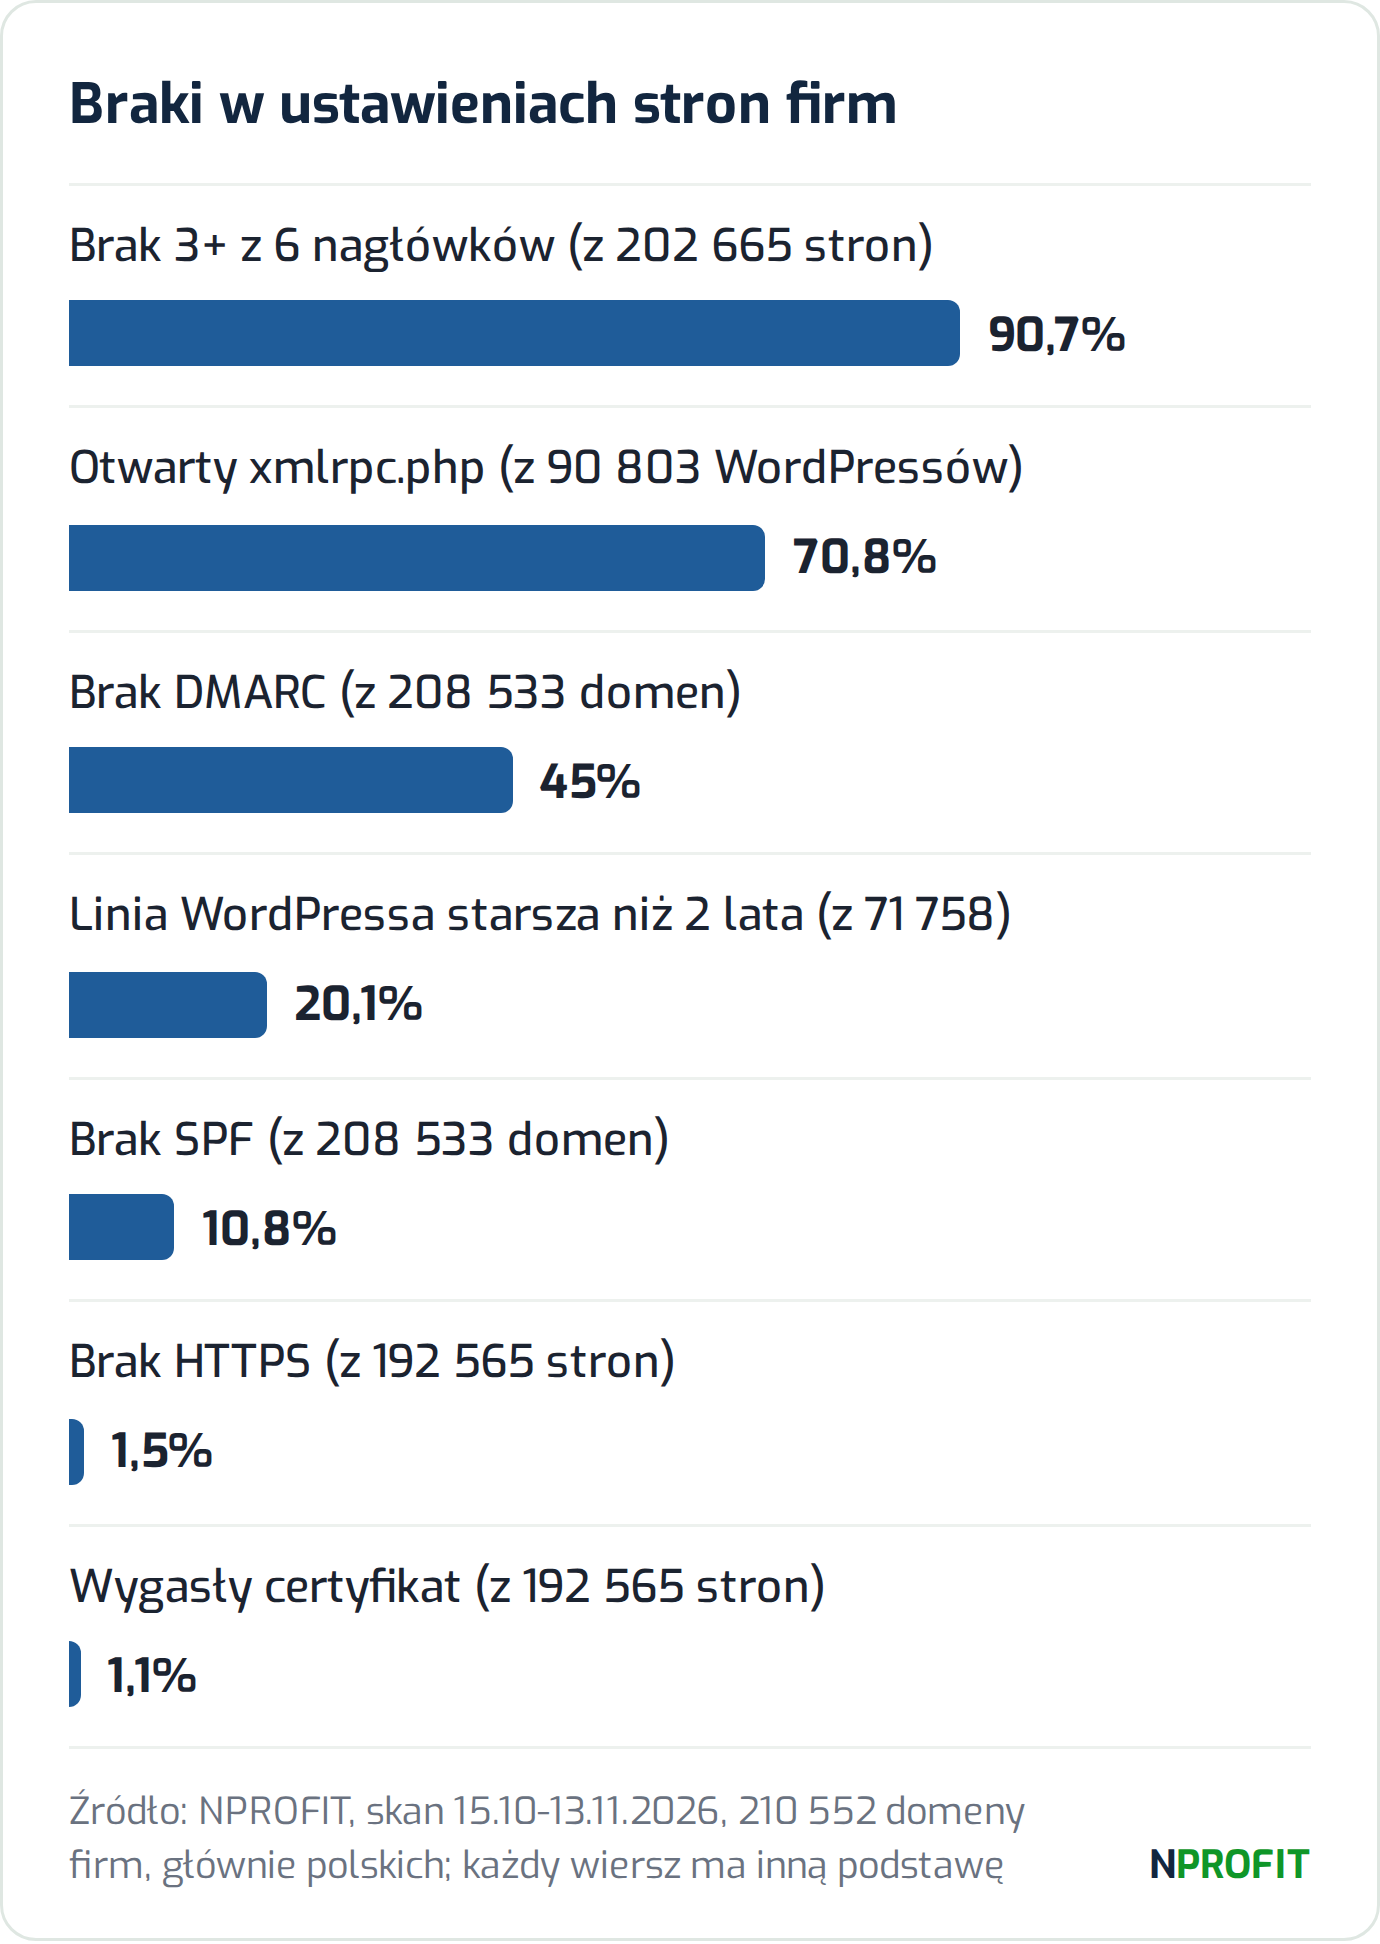
To nie jest losowa próba polskiego internetu, tylko domeny firm, głównie małych i średnich, które trafiły do naszego skanera. Od 15 października do 13 listopada 2026 roku sprawdziliśmy z zewnątrz 210 552 takie domeny, głównie polskie. 180 578 z nich, czyli 85,8%, ma końcówkę .pl.
Jak czytać te liczby
- Linia wydań to główna wersja WordPressa razem z jej poprawkami. Wiek WordPressa liczymy od daty wydania głównej linii (np. 6.4), a nie od ostatniej poprawki. Starsza linia nie oznacza automatycznie, że strona jest podatna. Oznacza, że jest daleko za aktualną wersją.
- Test poczty sprawdza rekordy SPF i DMARC w ustawieniach domeny (DNS), także w domenach, które nie wysyłają poczty. Brak DMARC znaczy, że domena nie mówi serwerom odbiorców, co zrobić z mailem podszywającym się pod nią.
- Brak nagłówków i otwarty xmlrpc.php to słabsza konfiguracja, nie dowód włamania. Dane nie mówią, ile stron zhakowano.
- Każdy wynik ma własną podstawę, podaną przy liczbie, więc wyników nie da się dodawać.
WordPressa używało 90 803 z 210 552 domen (43,1%). Dlatego część wyników dotyczy tylko tej grupy.
Poczta: kto może wysłać maila z Twojej domeny
Rekordu DMARC nie miało 93 871 z 208 533 domen (45,0%). Brak DMARC nie oznacza ataku, tylko brak instrukcji dla serwerów odbiorców.
SPF to lista serwerów, które mogą wysyłać pocztę w imieniu domeny. DKIM to cyfrowy podpis wiadomości. DMARC to reguła dla odbiorcy: według pomocy Google Workspace serwer, który dostaje mail niezgodny z SPF lub DKIM, sprawdza rekord DMARC i decyduje, czy go odrzucić, przenieść do kwarantanny, czy dostarczyć.
Brak SPF zdarzał się rzadziej: dotyczył 22 566 z 208 533 domen (10,8%).
Dlaczego to dotyczy sprzedaży, nie tylko bezpieczeństwa
Wytyczne Google dla nadawców precyzują, że od wszystkich wymagany jest SPF lub DKIM. Kto wysyła na konta Gmail ponad 5000 wiadomości dziennie, musi mieć naraz SPF, DKIM i DMARC.
Te same wytyczne mówią, że wiadomości bez uwierzytelnienia mogą trafić do spamu albo zostać odrzucone. Firma, która wysyła oferty i faktury mailem, ryzykuje więc, że klient ich po prostu nie zobaczy. Google zaleca też ustawić uwierzytelnianie w domenie, na której stoi publiczna strona.
Przy małej wysyłce brak DMARC grozi więc głównie podszywaniem się pod firmę. Brak SPF i DKIM grozi także tym, że Twoje własne maile nie dotrą.
Kogo naprawdę chroni DMARC
Fałszywy mail podpisany Twoją domeną może trafić do Twoich klientów, dostawców i pracowników, a Ty możesz o nim nie wiedzieć. Dlatego DMARC chroni przede wszystkim ich pieniądze i Twoją reputację. Raporty DMARC, jak podaje Google, pomagają wykryć nadawców, którzy mogą podszywać się pod Twoją domenę.
CERT Polska w artykule o weryfikacji nadawcy pisze, że podszywanie się pod nadawcę wiadomości „jest nadal jedną z podstawowych technik wykorzystywaną przy atakach socjotechnicznych”. Skalę pokazuje analiza CERT Polska za 2024 rok: w Polsce najwięcej zgłoszonych incydentów to oszustwa komputerowe, w tym 40 120 przypadków phishingu, czyli wyłudzania danych przez podszywanie się.
W Stanach Zjednoczonych FBI w raporcie IC3 za 2024 rok wyliczyło zgłoszone straty z oszustw business email compromise, wymierzonych w firmy płacące przelewami, na ok. 2,77 mld dolarów. To dane z innego kraju i o szerszym zjawisku, ale pokazują, że stawką są przelewy, a nie tylko spam.
Czego DMARC nie załatwi i o czym łatwo zapomnieć:
- Nie pomoże, gdy ktoś przejmie prawdziwą skrzynkę.
- Same ustawienia DMARC są przy tym tylko wskazówką dla serwera odbiorcy, choć według CERT Polska większość serwerów bierze je pod uwagę.
- CERT Polska radzi ustawić SPF i DMARC także w domenach, z których nikt nie wysyła poczty, bo ktoś może się pod nie podszywać nawet bez żadnej skrzynki.
Najprostszy test na dziś: wpisz swoją domenę w bezpiecznapoczta.cert.pl i zobacz, czy narzędzie znajduje rekord DMARC.
WordPress: jak stara jest wersja Twojej strony
WordPress oficjalnie wspiera tylko ostatnie wydanie główne, a według dokumentacji o wspieranych wersjach poprawki bezpieczeństwa trafiają do starszych linii grzecznościowo, bez gwarancji i bez terminu. W chwili pisania najnowsza linia to 7.1, a 28 października 2026 roku wyszło wydanie bezpieczeństwa 7.1.4.
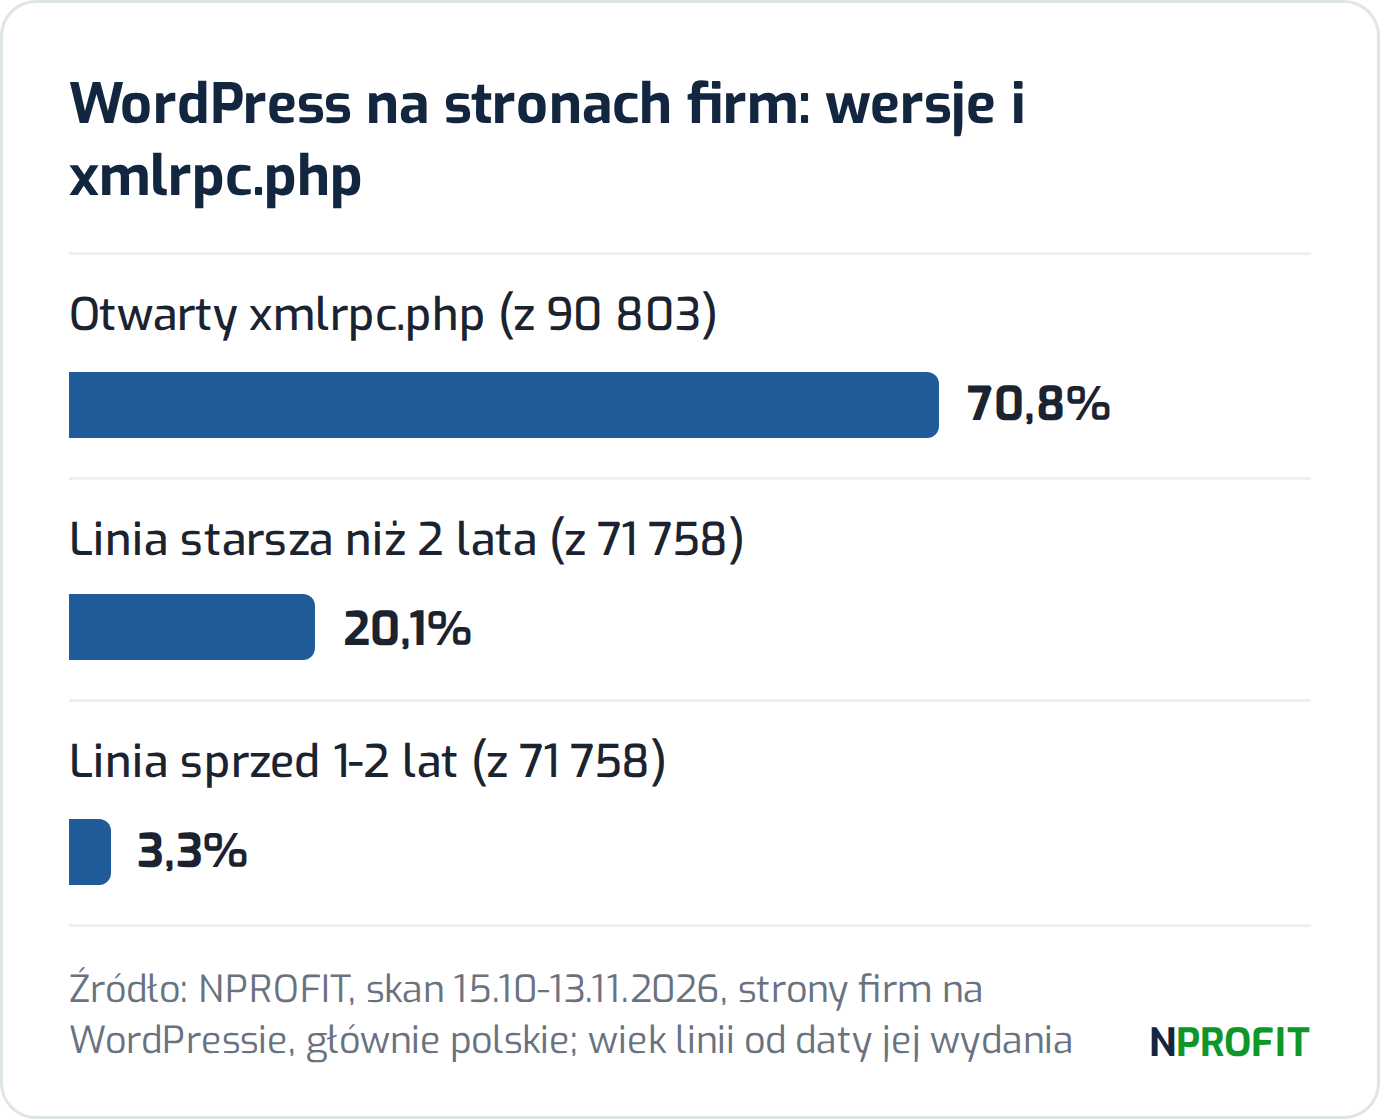
Wersję WordPressa udało nam się ustalić na 71 758 stronach. Co piąta z nich, dokładnie 14 399 (20,1%), działała na linii wydanej ponad dwa lata przed skanem.
Na kolejnych 2 348 (3,3%) działała linia sprzed roku do dwóch lat. Taka strona stoi daleko za wersją, którą twórcy aktywnie utrzymują.
Gdzie powstaje najwięcej luk: we wtyczkach
Raport Patchstack o 2025 roku naliczył w całym ekosystemie WordPressa, bez podziału na kraje, 11 334 nowe podatności: 91% we wtyczkach, 9% w motywach i tylko 6 o niskim priorytecie w samym rdzeniu.
Aktualny rdzeń to podstawa, ale równie ważne są aktualne wtyczki. Poradnik WordPressa o zabezpieczaniu strony radzi aktualizować wtyczki i usuwać te, których strona nie używa. Szerzej opisujemy to w tekście o sposobach zabezpieczenia strony na WordPressie.
Jak działają automatyczne aktualizacje WordPressa:
- Od wersji 5.6 nowe instalacje WordPressa domyślnie aktualizują się same, także do nowych wydań głównych.
- Wtyczki i motywy domyślnie aktualizują się same tylko w szczególnych przypadkach, gdy wskaże to zespół bezpieczeństwa WordPressa, ale automatyczne aktualizacje wybranych wtyczek można włączyć.
- Instalacje sprzed wersji 5.6 zachowują dawne ustawienia, więc na nowe wydania główne trzeba je przenieść ręcznie albo włączyć tę opcję.
Plik xmlrpc.php: furtka otwarta domyślnie
XML-RPC to starszy sposób zdalnej obsługi WordPressa, z którego korzystają niektóre aplikacje i wtyczki. Plik xmlrpc.php działa w zwykłej instalacji, dopóki ktoś go nie ograniczy.
Skaner znalazł ten plik publicznie dostępny na 64 317 z 90 803 stron na WordPressie (70,8%). To ustawienie domyślne WordPressa.
Kłopot w tym, że to częsty cel ataków na hasła. Poradnik WordPressa o atakach brute force, czyli zgadywaniu haseł metodą prób, radzi wyłączyć XML-RPC, jeśli nie jest używany, a gdy jest potrzebny (na przykład dla wtyczki Jetpack albo aplikacji mobilnej), ograniczyć do niego dostęp i liczbę prób.
Zanim zlecisz wyłączenie, ustal z wykonawcą, czy z XML-RPC korzysta aplikacja albo wtyczka. Blokuje się go w konfiguracji serwera albo we wtyczce bezpieczeństwa.
Certyfikat i HTTPS: rzadki problem, ale widać go od razu
Z certyfikatem większość firm radzi sobie dobrze. Test certyfikatu objął 192 565 stron: certyfikat wygasł na 2 198 (1,1%), a 2 981 (1,5%) w ogóle nie używało HTTPS. Wśród stron bez HTTPS są też domeny zaparkowane i nieutrzymywane.
W opisie jakości strony w dokumentacji Google bezpieczne wyświetlanie stron to jedno z pytań do samooceny. Datę ważności certyfikatu pokaże przeglądarka po kliknięciu ikony obok adresu strony. Jak wdrożyć HTTPS bez utraty ruchu, opisujemy w liście kontrolnej o certyfikacie SSL.
Nagłówki bezpieczeństwa: dodatkowa warstwa ochrony
Tu właścicielowi wystarczy wiedzieć dwie rzeczy: czy nagłówki są ustawione i kto je pilnuje. Ustawia je wykonawca w konfiguracji serwera, dopasowując do strony, żeby nie zablokować na przykład mapy albo czatu.
Nagłówki bezpieczeństwa to krótkie instrukcje, które serwer wysyła przeglądarce razem ze stroną. Mówią na przykład, że strony nie wolno osadzać w cudzej ramce albo że trzeba łączyć się z nią wyłącznie przez HTTPS.
Nasz skaner sprawdzał sześć zalecanych nagłówków na 202 665 stronach i pełny zestaw znalazł tylko na 4 845 (2,4%). Na 183 871 (90,7%) brakowało co najmniej trzech. Których brakuje na Twojej stronie, pokażą darmowe narzędzia z listy kontrolnej.
Co widzi Google, gdy ze stroną jest coś nie tak
Search Console to bezpłatne narzędzie Google, w którym właściciel strony widzi, jak wyszukiwarka ją ocenia i jakie problemy w niej znalazła.
Google zgłasza tam trzy rodzaje problemów: treści zmodyfikowane przez hakerów, złośliwe i niechciane oprogramowanie oraz inżynierię społeczną. Widać je w raporcie Problemy dotyczące bezpieczeństwa.
Pomoc Google opisuje skutek: taka strona może wyświetlać się w wynikach z etykietą ostrzegawczą, a przeglądarka może pokazać pełnoekranowe ostrzeżenie.
Po naprawie całej witryny trzeba poprosić o ponowne sprawdzenie, które według Google trwa zwykle od kilku dni do kilku tygodni.
Google wymienia też typowe drogi włamania: lukę w oprogramowaniu strony, na przykład w starszej wersji WordPressa, albo we wtyczkach firm zewnętrznych.
Upewnij się, że masz własny dostęp do Search Console i że ktoś regularnie zagląda do raportu bezpieczeństwa.
Jak podłączyć stronę do Search Console, pokazujemy w poradniku o dodawaniu strony do Google.
Lista kontrolna z darmowymi narzędziami
Potrzebujesz przeglądarki oraz dostępu do kokpitu WordPressa i Search Console. Jeśli go nie masz, te dwa punkty zostaw wykonawcy. Zapisz wyniki, przydadzą się w rozmowie z nim.
| Co sprawdzić | Czym | Dobry wynik |
|---|---|---|
| SPF i DMARC | bezpiecznapoczta.cert.pl, wpisz domenę | Oba rekordy są, bez błędów |
| Wersja WordPressa | Kokpit, zakładka Aktualizacje | Najnowsza linia, wtyczki bez zaległości |
| Plik xmlrpc.php | adres domeny z dopiskiem /xmlrpc.php | Blokada albo świadoma decyzja wykonawcy |
| Certyfikat | ikona obok adresu w przeglądarce | Ważny, z kilkutygodniowym zapasem |
| Nagłówki | securityheaders.com albo test HTTP Observatory Mozilli | Brak uwag albo braki, które wykonawca umie uzasadnić |
| Raport w Search Console | Problemy dotyczące bezpieczeństwa | Zielony znacznik, brak problemów |
W serwisie bezpiecznapoczta.cert.pl CERT Polska pozwala sprawdzić, czy mechanizmy weryfikacji nadawcy poczty w domenie są wdrożone poprawnie. Gdy pod adresem z dopiskiem /xmlrpc.php zobaczysz krótki angielski komunikat z nazwą XML-RPC zamiast błędu, plik jest dostępny.
O co zapytać wykonawcę
- Czy firmowa poczta ma podpis DKIM? Sprawdzi to wykonawca albo dostawca poczty.
- Czy domena ma DMARC? Czy jego reguła tylko obserwuje maile, czy już każe zatrzymywać fałszywe?
- Kto aktualizuje WordPressa i wtyczki? Jak często to robi?
- Czy strona potrzebuje XML-RPC? Jeśli nie, czy można go zablokować?
- Kto dostaje powiadomienie, zanim certyfikat wygaśnie?
- Kto czyta raport bezpieczeństwa w Search Console i czy mam do niego dostęp?
Po czym poznać, że idzie dobrze
Narzędzie CERT nie zgłasza błędów w SPF i DMARC, a ktoś czyta raporty, które przychodzą z rekordu DMARC. W kokpicie WordPressa nie ma zaległych aktualizacji, a wykonawca umie odpowiedzieć na każde pytanie z listy.
Od czego zacząć, gdy braków jest kilka
Proponowana kolejność, od tego, co najszybciej uderza w klientów i pieniądze:
- Certyfikat: wygasły naprawiasz od razu, bo jego skutek widzi każdy odwiedzający.
- Poczta: SPF i DKIM decydują, czy Twoje oferty i faktury dotrą, a DMARC utrudnia podszywanie się pod firmę.
- WordPress: linia starsza niż aktualna, zwłaszcza sprzed ponad dwóch lat, bo oficjalne wsparcie ma tylko najnowsza.
- xmlrpc.php: blokada albo świadoma decyzja, że jest potrzebny.
- Nagłówki: dodatkowa warstwa, ustawiana przez wykonawcę.
O tym, co zrobić dalej, rozstrzyga odpowiedź na pytanie, kto odpowiada za te ustawienia. Jeśli wykonawca odpowiada na pytania z listy bez wahania i usuwa braki w uzgodnionym terminie, wystarczy jednorazowa poprawka.
Jeśli brakuje DMARC albo strona stoi na starszej linii WordPressa, a nikt nie potrafi powiedzieć, kto to ustawia, problemem jest brak opiekuna strony i domeny. Wtedy rozsądniejsza jest stała opieka nad stroną, bo ustawienia mogą się zmienić przy przeprowadzce na inny hosting albo zmianie wykonawcy.
Najczęstsze pytania
Co to jest DMARC?
DMARC to rekord w ustawieniach domeny (DNS) z instrukcją dla serwerów odbiorców: dostarczyć, przenieść do spamu albo odrzucić mail, który nie przeszedł weryfikacji.
Według Google, żeby przejść DMARC, wiadomość musi być uwierzytelniona przez SPF lub DKIM w tej samej domenie, która widnieje w polu Od. Google zaleca zaczynać od polityki none (tylko obserwuj), a po przejrzeniu raportów zaostrzyć ją do quarantine (do spamu) lub reject (odrzuć).
Jak sprawdzić DMARC i SPF swojej domeny?
Najprościej w narzędziu CERT Polska pod adresem bezpiecznapoczta.cert.pl. Według CERT Polska ten serwis pozwala zweryfikować, czy mechanizmy weryfikacji nadawcy poczty w domenie są wdrożone poprawnie. Wynik pokaże, czy rekordy są i czy nie mają błędów.
Dlaczego moja strona wyświetla się jako niebezpieczna?
Jeśli ostrzeżenie pokazuje Google, chodzi o problem wykryty na stronie: treści podmienione przez hakerów, złośliwe oprogramowanie albo treści wyłudzające dane. Szczegóły pokazuje raport Problemy dotyczące bezpieczeństwa w Search Console. Po naprawie całej witryny prosisz tam o ponowne sprawdzenie. Ostrzeżenie przeglądarki może też wynikać z wygasłego certyfikatu.
Czy trzeba aktualizować WordPressa?
Tak. WordPress oficjalnie wspiera tylko ostatnie wydanie główne, a starsze linie dostają poprawki bezpieczeństwa wyłącznie grzecznościowo, bez gwarancji. Aktualizować trzeba też wtyczki: według raportu Patchstack za 2025 rok to we wtyczkach powstała zdecydowana większość nowych luk w całym ekosystemie WordPressa.
Czy wyłączenie xmlrpc.php coś zepsuje?
Może, jeśli z XML-RPC korzysta aplikacja mobilna albo wtyczka. Dokumentacja WordPressa radzi wyłączyć go, gdy nie jest używany, a gdy jest potrzebny, na przykład dla wtyczki Jetpack, ograniczyć dostęp i liczbę prób. Decyzję warto podjąć razem z wykonawcą, który wie, co działa na stronie.
Źródła
- Google: Wskazówki dla nadawców e-maili: Wymagania Gmaila wobec nadawców od 1 lutego 2024 roku
- Google Workspace: Konfigurowanie DMARC: Jak działa DMARC i od jakiej polityki zaczynać
- CERT Polska: Mechanizmy weryfikacji nadawcy wiadomości (2021): Podszywanie się, ograniczenia DMARC, domeny bez poczty, narzędzie
- Gov.pl: Analiza bezpieczeństwa polskiego internetu w 2024 roku: Liczba zgłoszeń i incydentów phishingu w Polsce
- FBI IC3: Internet Crime Report 2024: Skargi i straty z oszustw business email compromise w USA
- WordPress.org: Supported Versions: Które wydania WordPressa są wspierane
- WordPress.org: lista wydań: Aktualna linia 7.1 i wydanie bezpieczeństwa 7.1.4
- Patchstack: State of WordPress Security in 2026: Liczba nowych podatności w 2025 roku i ich podział
- WordPress: Hardening WordPress: Zalecenie aktualizacji i usuwania wtyczek
- WordPress: Configuring Automatic Background Updates: Co aktualizuje się automatycznie
- WordPress: Brute Force Attacks: Zalecenia dotyczące xmlrpc.php
- Google Search Central: jakość strony w wynikach: Pytanie o bezpieczne wyświetlanie stron
- Pomoc Search Console: Problemy dotyczące bezpieczeństwa: Typy problemów, ostrzeżenia i ponowne sprawdzenie